
独自の産業用プロトコルまで理解するネットワークセキュリティ
IT用ファイアウォールはポートとプロトコルでフィルタリングしますが、攻撃者はその内側に潜む産業用コマンドを悪用します。TXOne EdgeはOTコマンドレベルで攻撃を防御します。
標準プロトコルから独自プロトコルまで、180以上の産業用プロトコルに対応したインライン脅威防御です。1秒未満での攻撃ブロック、1,500以上のOTネイティブシグネチャに加え、資産の検出、ポリシーの作成、アラートの優先順位付けを行うAIエンジンを搭載しています。ハードウェアでも仮想インフラでも、ネットワークを変更せずに60分で導入できます。
産業ネットワークセキュリティの課題
産業ネットワークには、従来のITソリューションでは運用を損なわずに解決できない、固有のセキュリティ課題があります。
01 / 05
IT用ファイアウォールには産業用トラフィックが見えません。
エンタープライズファイアウォールは、Modbus、EtherNet/IP、CIP、SECS/GEMを汎用パケットとして扱うため、正規のPLCコマンドと悪意あるペイロードを区別できず、攻撃経路が見えないままになります。
IT用ファイアウォールには産業用トラフィックが見えません。
エンタープライズファイアウォールは、Modbus、EtherNet/IP、CIP、SECS/GEMを汎用パケットとして扱うため、正規のPLCコマンドと悪意あるペイロードを区別できず、攻撃経路が見えないままになります。
ネットワークセキュリティフレームワーク
包括的なOTネットワーク保護アーキテクチャ
01 / 04
ネットワークセグメンテーション
ネットワーク再設計不要で、重要なOT資産をマイクロセグメンテーション
主要な機能
ネットワークセグメンテーション
ネットワーク再設計不要で、重要なOT資産をマイクロセグメンテーション
主要な機能
産業ネットワークの保護
TXOne Edgeは、OT環境向けに設計されたインラインのネットワークセキュリティです。運用に影響を与えることなく、産業用プロトコルの通信を保護します。
01 / 07
あらゆる段階でAIを活用
検出(Discover)・評価(Assess)・防御(Protect)の各段階を、AIによる一連のサイクルでつなぎます。シグネチャだけに頼るツールでは見落とすレガシー資産や管理外の資産を識別して既知の脆弱性と照合します。すべてのアラートをクラスタリングして優先順位を付け、次に取るべき対応を1つに絞ります。ポリシーの作成と調整も、数週間ではなく数時間で自ら行います(期間はお客様のネットワーク環境や規模によって異なります)。これらはすべて内蔵のMCPコネクターから利用でき、状況の報告を手作業でまとめる代わりに、お客様のAIツールから自然な言葉で問い合わせることができます。
あらゆる段階でAIを活用
検出(Discover)・評価(Assess)・防御(Protect)の各段階を、AIによる一連のサイクルでつなぎます。シグネチャだけに頼るツールでは見落とすレガシー資産や管理外の資産を識別して既知の脆弱性と照合します。すべてのアラートをクラスタリングして優先順位を付け、次に取るべき対応を1つに絞ります。ポリシーの作成と調整も、数週間ではなく数時間で自ら行います(期間はお客様のネットワーク環境や規模によって異なります)。これらはすべて内蔵のMCPコネクターから利用でき、状況の報告を手作業でまとめる代わりに、お客様のAIツールから自然な言葉で問い合わせることができます。
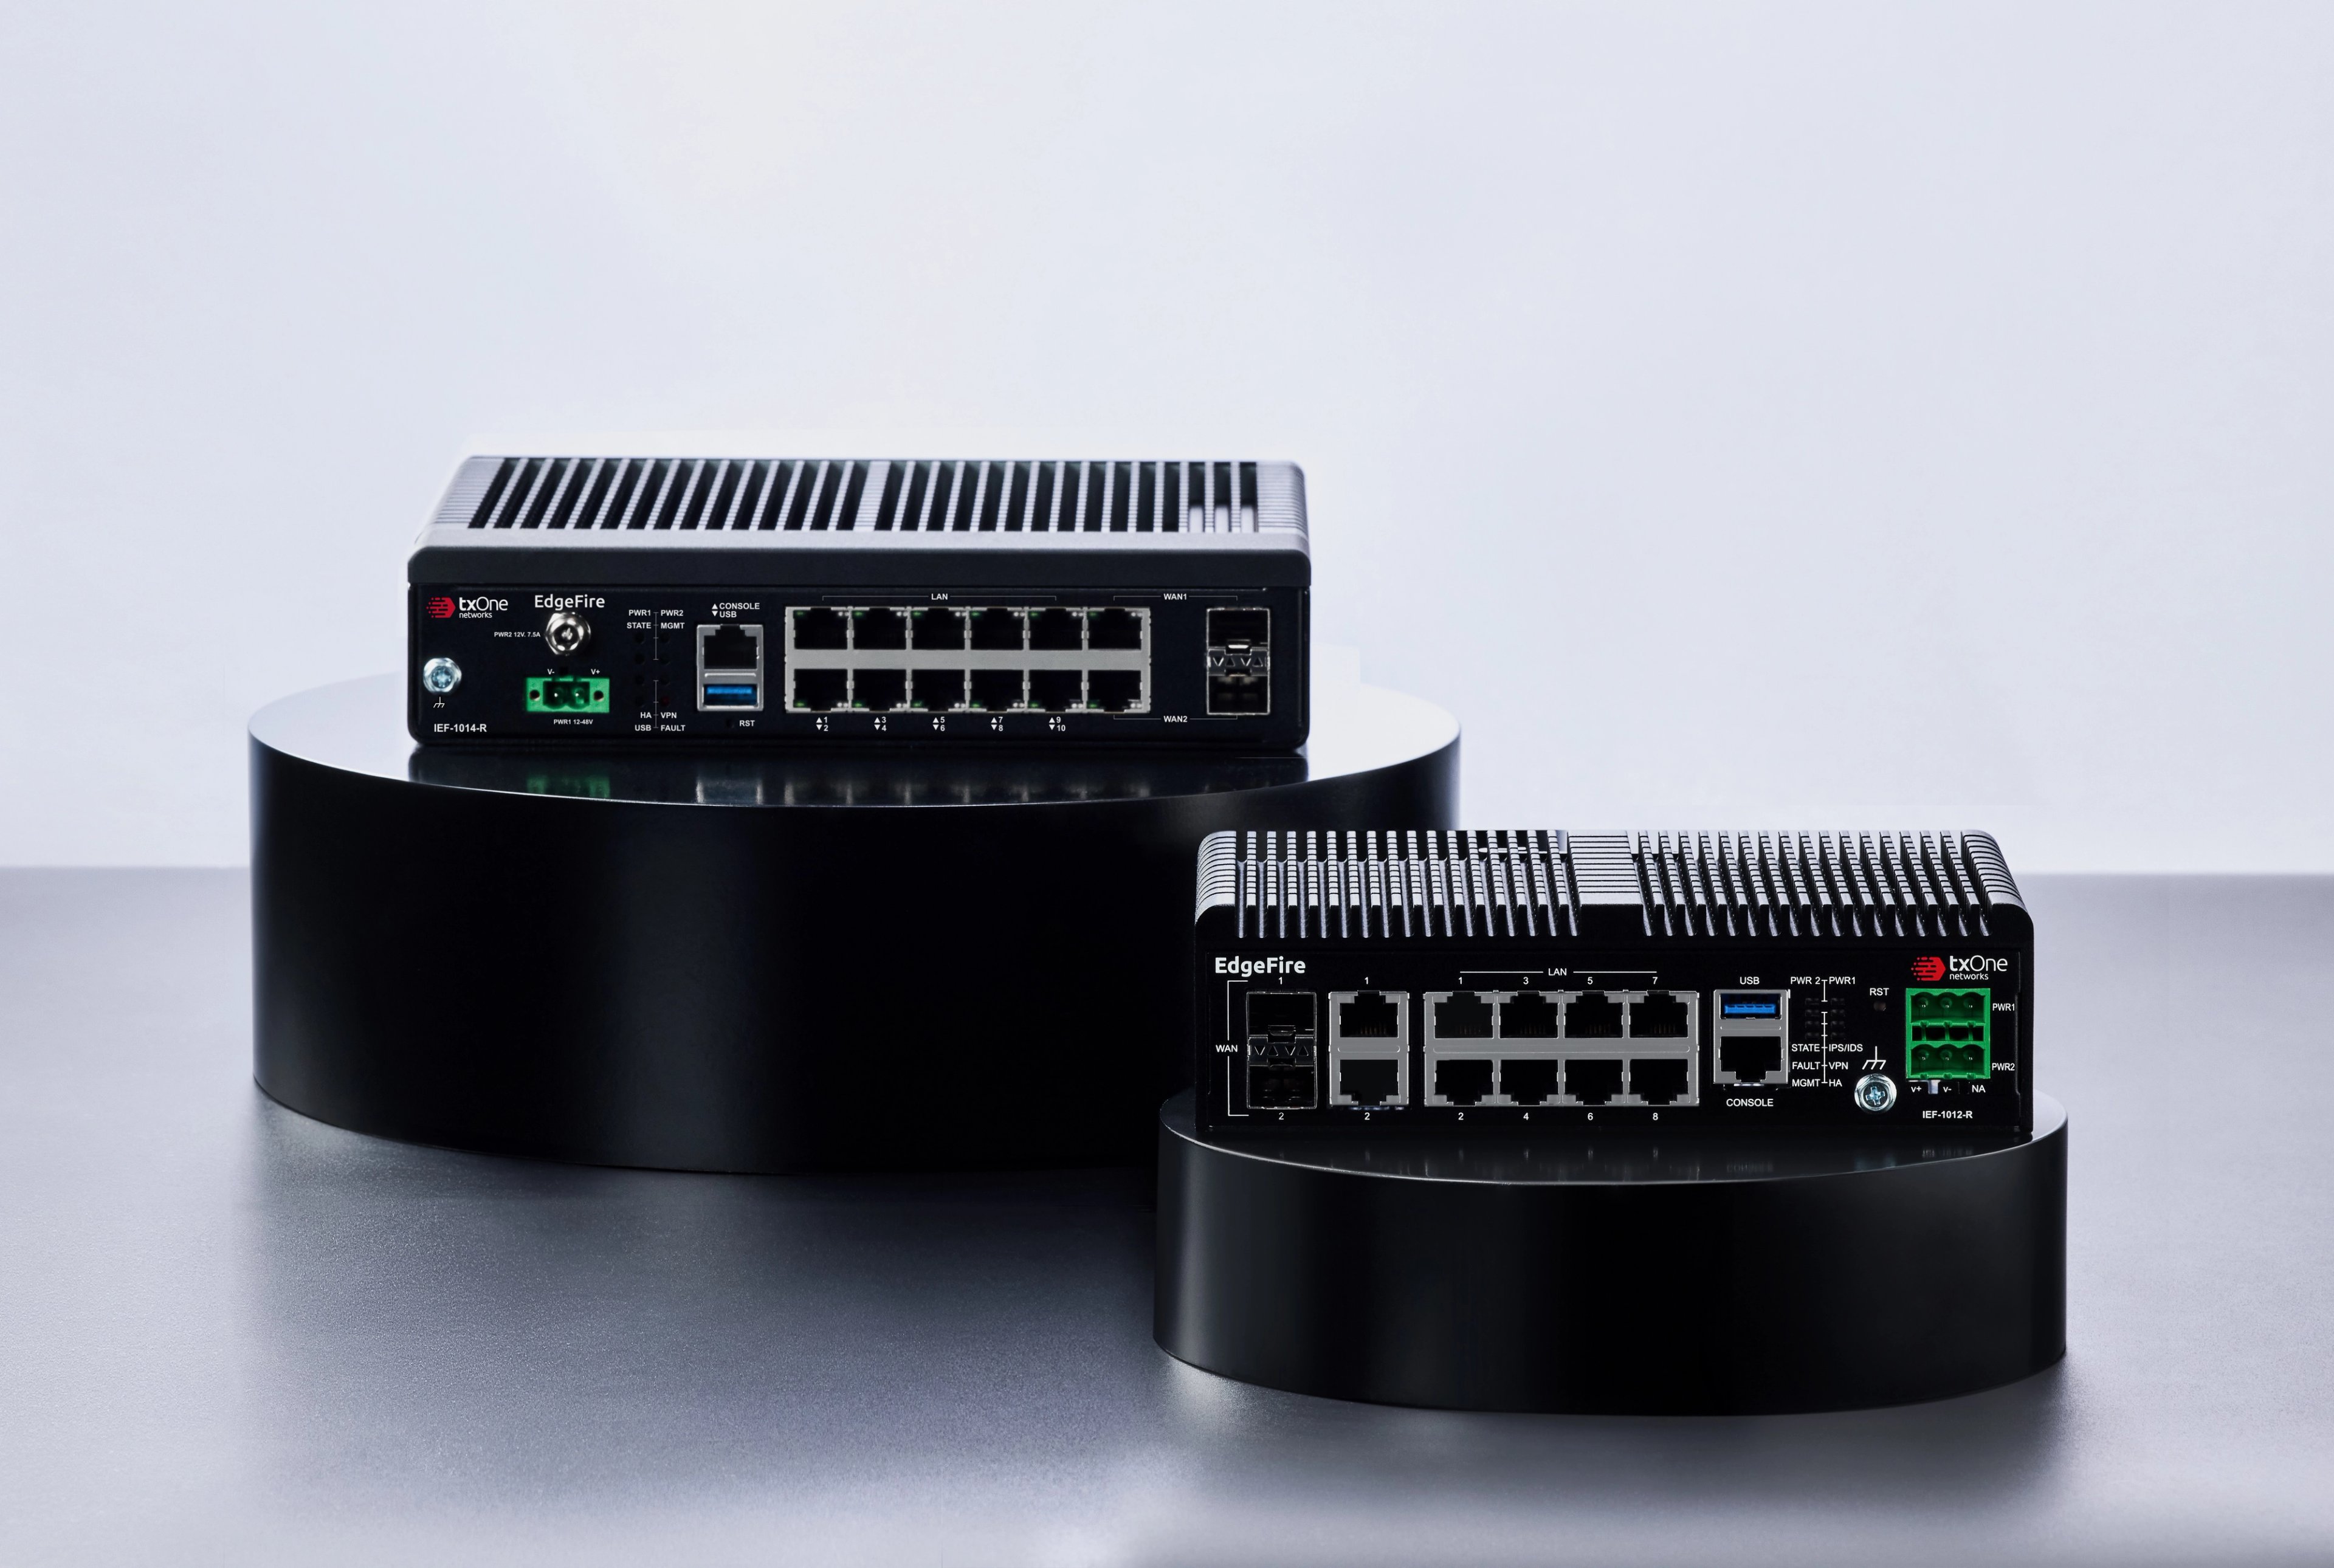
EdgeFire
産業用次世代ファイアウォール
OT環境向けの柔軟なネットワークセグメンテーションと安全なリモート接続
運用を妨げることなく、ネットワークを安全で効率的に管理できるゾーンに分割します。L1〜L3の資産レベルまたはネットワークエッジに導入でき、モニターモードと防御モードを切り替えて、確認済みの脅威をブロックできます。IPSec VPNトンネルとL2TP/IPSecクライアント接続に対応し、OTのリモート管理・運用を安全に行えます。


EdgeFire
産業用次世代ファイアウォール
OT環境向けの柔軟なネットワークセグメンテーションと安全なリモート接続
運用を妨げることなく、ネットワークを安全で効率的に管理できるゾーンに分割します。L1〜L3の資産レベルまたはネットワークエッジに導入でき、モニターモードと防御モードを切り替えて、確認済みの脅威をブロックできます。IPSec VPNトンネルとL2TP/IPSecクライアント接続に対応し、OTのリモート管理・運用を安全に行えます。
- 180以上の産業プロトコルにわたるOTコマンドレベルの制御実施
- 生産への影響ゼロを実現するハードウェアバイパスのフェイルセーフ
- 単一のDINレールアプライアンスに統合されたNGFW+IPS+VPN
- 産業グレード準拠の動作温度-40°C~75°C
- 700,000時間MTBFのファンレス設計
- EdgeOneによるすべてのEdge展開の一元管理
技術仕様
Security Specifications
Network & Connectivity
Environmental
Certifications
Management
お客様の声
“Within this context, TXOne Networks emerged as the ideal technology partner, capable of responding precisely to Ansaldo Energia’s requirements.”
“Another equally important factor was the relationship with the vendor and their ability to respond to the requirements that emerged during the testing phase.”
ネットワークセキュリティリソース
OTネットワークセキュリティに関する技術文書、事例、ベストプラクティスをご覧ください
EdgeFire 1014 製品データ
EdgeFire 1014は、EdgeFire 1012の上位機種で、ネットワークのセグメンテーションと分離を可能にし、ネットワークをセルレベルに至るまでの異なる制御ゾーンに分割します。
化学プラントを支えるOTシステムセキュリティを強化 脅威の特定から遮断まで 一気通貫でのOTセキュリティ対策を TXOne EdgeIPSで実現
EdgeIPS Pro 2016F/4016F 製品データ
製品データをダウンロードする 複数のセグメントに対応した、産業用の透過型セキュリティアプライアンスが、高可用性を求められるマシンを保護し、生産ラインの継続稼働をサポート EdgeIPS Pro 2016F/4016Fはバイパス機能を持つ10G Fiberインターフェースを備えた、大規模ネットワーク専用アプライアンスであり、設定が比較的容易で、ラックマウントにも対応。詳細なOTプロトコルフィルタにより複雑な環境下で、マイクロセグメンテーションを従来よりも容易に管理できます。 こんな方におすすめ 大規模ネットワークのサイバーセキュリティ保護を希望される方 OT資産の可視化を向上したい方 パッチが適用されていない脆弱なデバイスを保護したい方 レガシーシステムを保護したい方 この製品で解決できること 透過的動作で既存ネットワークの構成変更を最小限に抑えて導入可能 OTプロトコルフィルターによる、コマンドレベルでの制御を実現 セキュリティと運用性を両立することが可能 シグニチャベースの仮想パッチとアンチウイルスで保護 高可用性ハードウェアでダウンタイムを最低限に ネットワーク動作の異常を早期に特定し、脅威が現実化する前に対応可能 製品データをダウンロードする 関連製品データシート EdgeFire 1014 EdgeIPS Pro 216 EdgeOne EdgeIPS Pro 1048/2096 EdgeIPS 103 EdgeIPS 102 EdgeIPS Pro – 212F EdgeIPS Pro – 732 EdgeIPS Pro 2008 EdgeFire 1012 関連製品情報 EdgeIPS EdgeFire EdgeOne
すべてのリソースを見る
network securityに関するすべてのリソースを閲覧
産業用ネットワークを今すぐ保護
1秒未満で脅威をブロックし、60分で導入でき、バイパス機能で運用の継続を支えるインライン防御で、重要なOTネットワークを保護できます。