

統合アーキテクチャで、OTセキュリティを一社で完結。
従来のセキュリティツールでは、導入のたびに操業が止まることがありました。TXOneは、ネットワーク、エンドポイント、外部からの侵入経路を、停止を起こさずにひとつのプラットフォームで守ります。TXOne Completeは、分散していたツールをひとつのアーキテクチャに統合し、攻撃対象領域を95%削減します。
これまで、OTセキュリティはソリューションごとに積み上げてきたのではないでしょうか。ネットワークの可視化はA社、エンドポイント保護はB社、検知プラットフォームはC社。高度な攻撃は今、こうしたツール間の連携に生じる35~45分の空白を突いてきます。 TXOne Completeは、ネットワーク、エンドポイント、外部からの侵入経路まで、セキュリティの成果に一貫して責任を持つソリューションです。 すでに検知プラットフォームを導入済みの場合でも、TXOneは、そのプラットフォームにない防御・遮断の機能を補います。既存の可視化への投資を活かしたまま、防御の空白を埋めることができます。
複数ベンダーの併用に潜む、見えないコスト
セキュリティベンダー間の隙間を狙う脅威が、増え続けています。日々の運用で抱えている複数ツールの連携の複雑さは、単なる管理上の手間ではありません。攻撃者が積極的に突いてくる、攻撃対象領域そのものなのです。
01 / 04
検知から防御までの空白:可視化のプラットフォームが脅威を検知しても、防御のツールは連携を待つしかありません。アラートから手作業での対応までの35~45分の空白に、操業への被害が生じます。ベンダーが動き出す前に、攻撃者は目的を果たしてしまいます。
検知から防御までの空白:可視化のプラットフォームが脅威を検知しても、防御のツールは連携を待つしかありません。アラートから手作業での対応までの35~45分の空白に、操業への被害が生じます。ベンダーが動き出す前に、攻撃者は目的を果たしてしまいます。
統合型保護フレームワーク
OTセキュリティを、運用を最優先する一社で包括的に
01 / 04
ネットワークセキュリティ - TXOne Edge
180種類以上の産業用プロトコルに対応したディープパケットインスペクションと、1,500以上のOT特有の脅威シグネチャを搭載。ハードウェアバイパス機能が、障害時にも操業の継続を支えます。1秒未満のインライン遮断で、検知から防御までの空白を最小限に抑えます。
主要な機能
もっと見るネットワークセキュリティ - TXOne Edge
180種類以上の産業用プロトコルに対応したディープパケットインスペクションと、1,500以上のOT特有の脅威シグネチャを搭載。ハードウェアバイパス機能が、障害時にも操業の継続を支えます。1秒未満のインライン遮断で、検知から防御までの空白を最小限に抑えます。
主要な機能
もっと見るTXOneのアプローチ
TXOne Completeなら、複数ベンダーとの調整に追われることはありません。統合されたアーキテクチャのもと、ネットワーク、エンドポイント、持ち込み経路まで、TXOneが一貫して責任を持ちます。
01 / 03
包括的な保護を、ひとつに統合
Edgeによるネットワークセキュリティ、Stellarによるエンドポイント保護、Elementによる持ち込み機器の検査を、切れ目なく連携させて保護します。脅威インテリジェンスを製品間で共有するため、手作業では35~45分かかっていた対応の連携を、1秒未満で行えます。
包括的な保護を、ひとつに統合
Edgeによるネットワークセキュリティ、Stellarによるエンドポイント保護、Elementによる持ち込み機器の検査を、切れ目なく連携させて保護します。脅威インテリジェンスを製品間で共有するため、手作業では35~45分かかっていた対応の連携を、1秒未満で行えます。
01 / 03
投資対効果
プラットフォームの統合でコストを40~60%削減し、攻撃対象領域を95%削減します。
投資対効果
プラットフォームの統合でコストを40~60%削減し、攻撃対象領域を95%削減します。
導入事例
各業界のお客様が、TXOneでどのように包括的なセキュリティを実現したのかをご紹介します。
“Within this context, TXOne Networks emerged as the ideal technology partner, capable of responding precisely to Ansaldo Energia’s requirements.”
“Another equally important factor was the relationship with the vendor and their ability to respond to the requirements that emerged during the testing phase.”
産業別アプリケーション
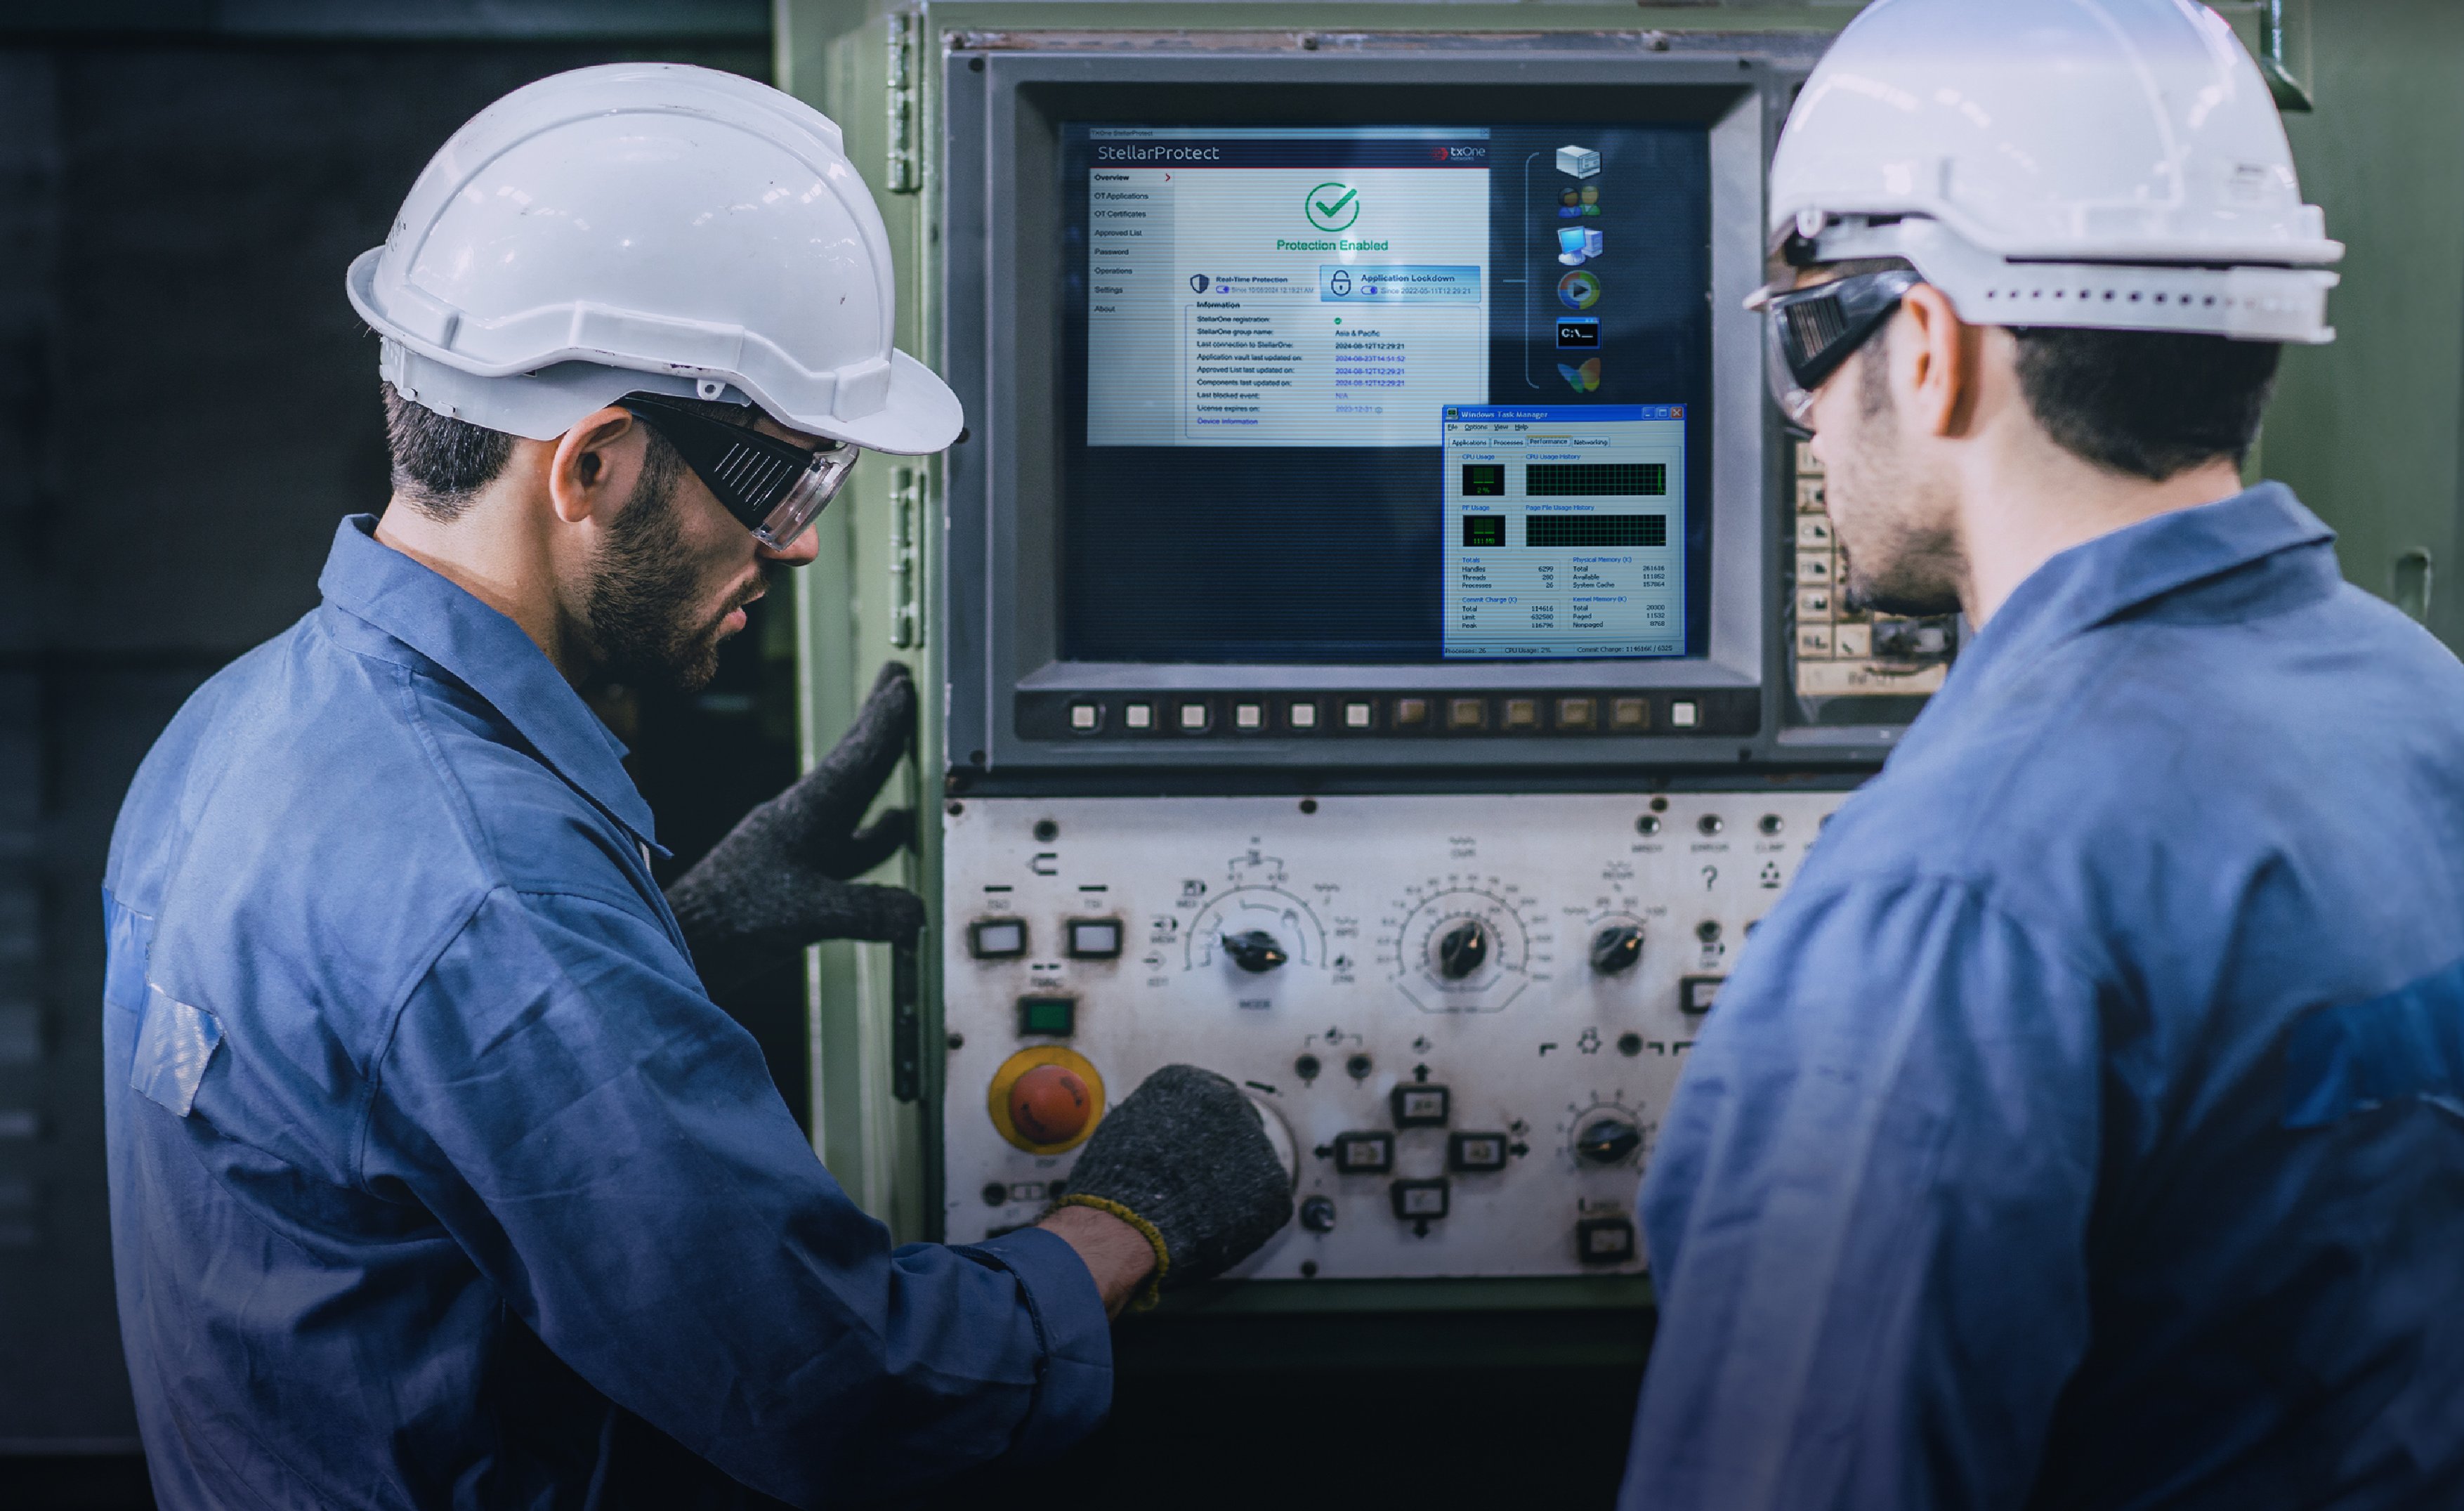
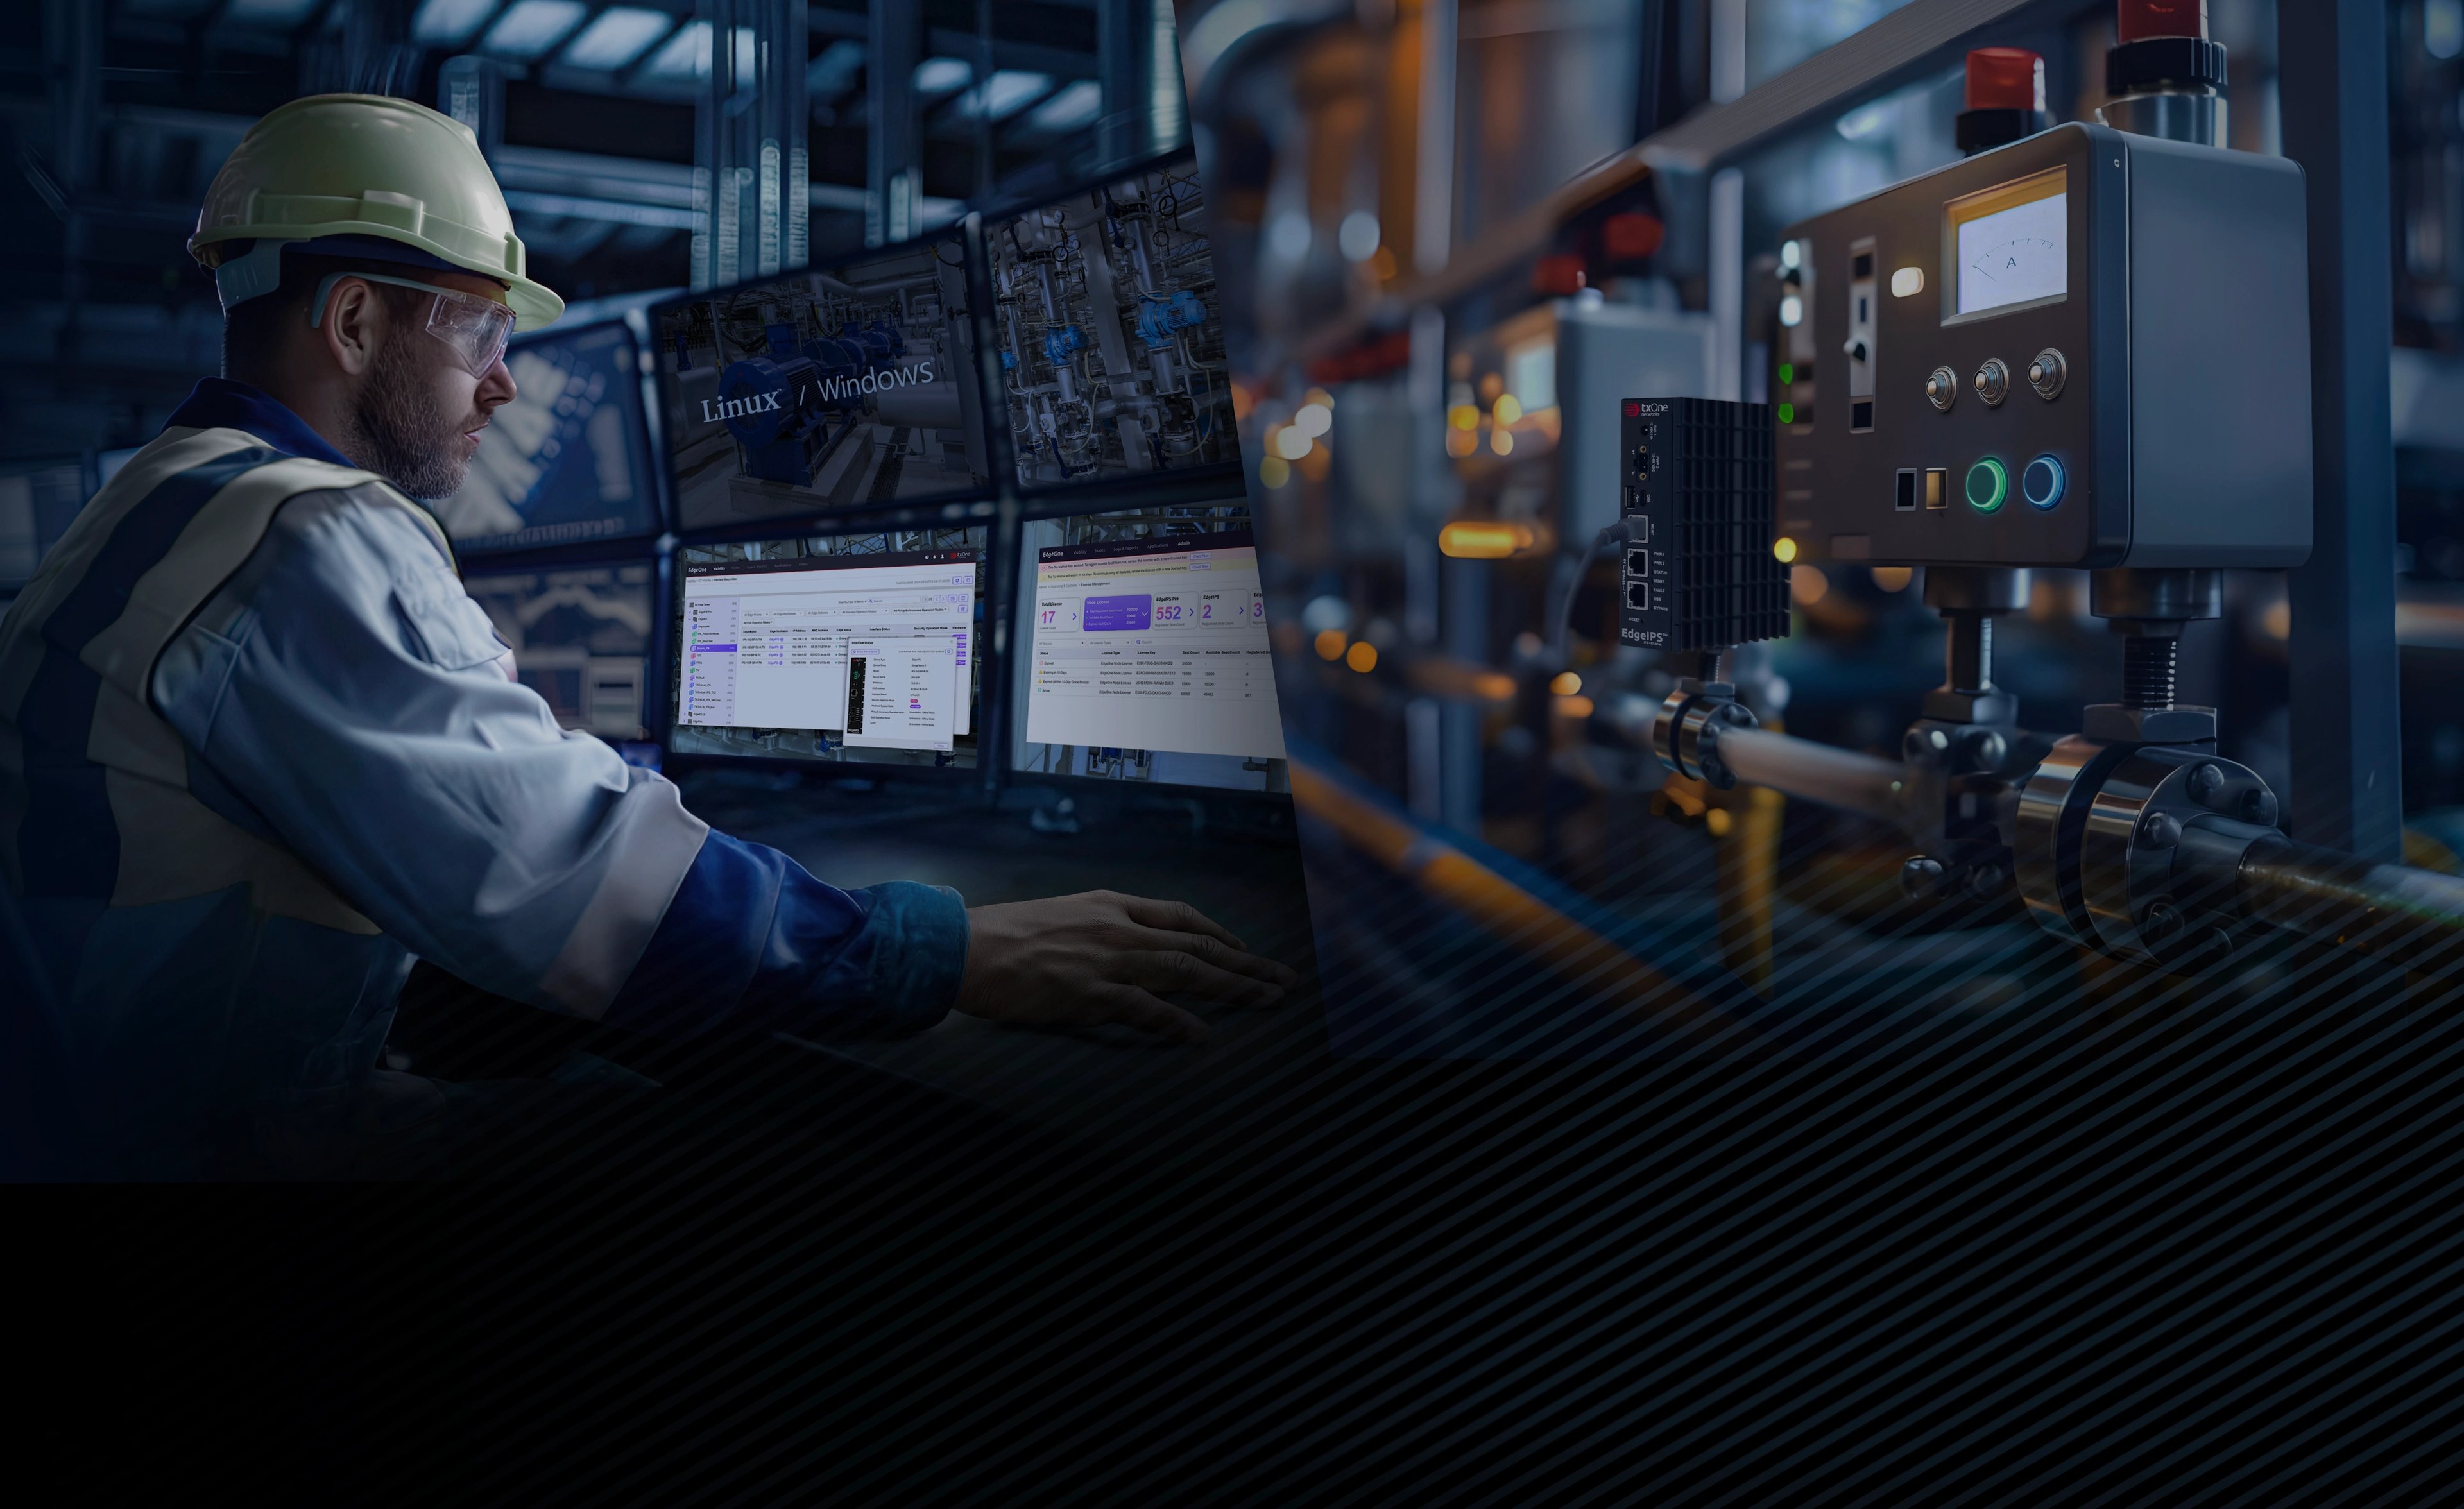
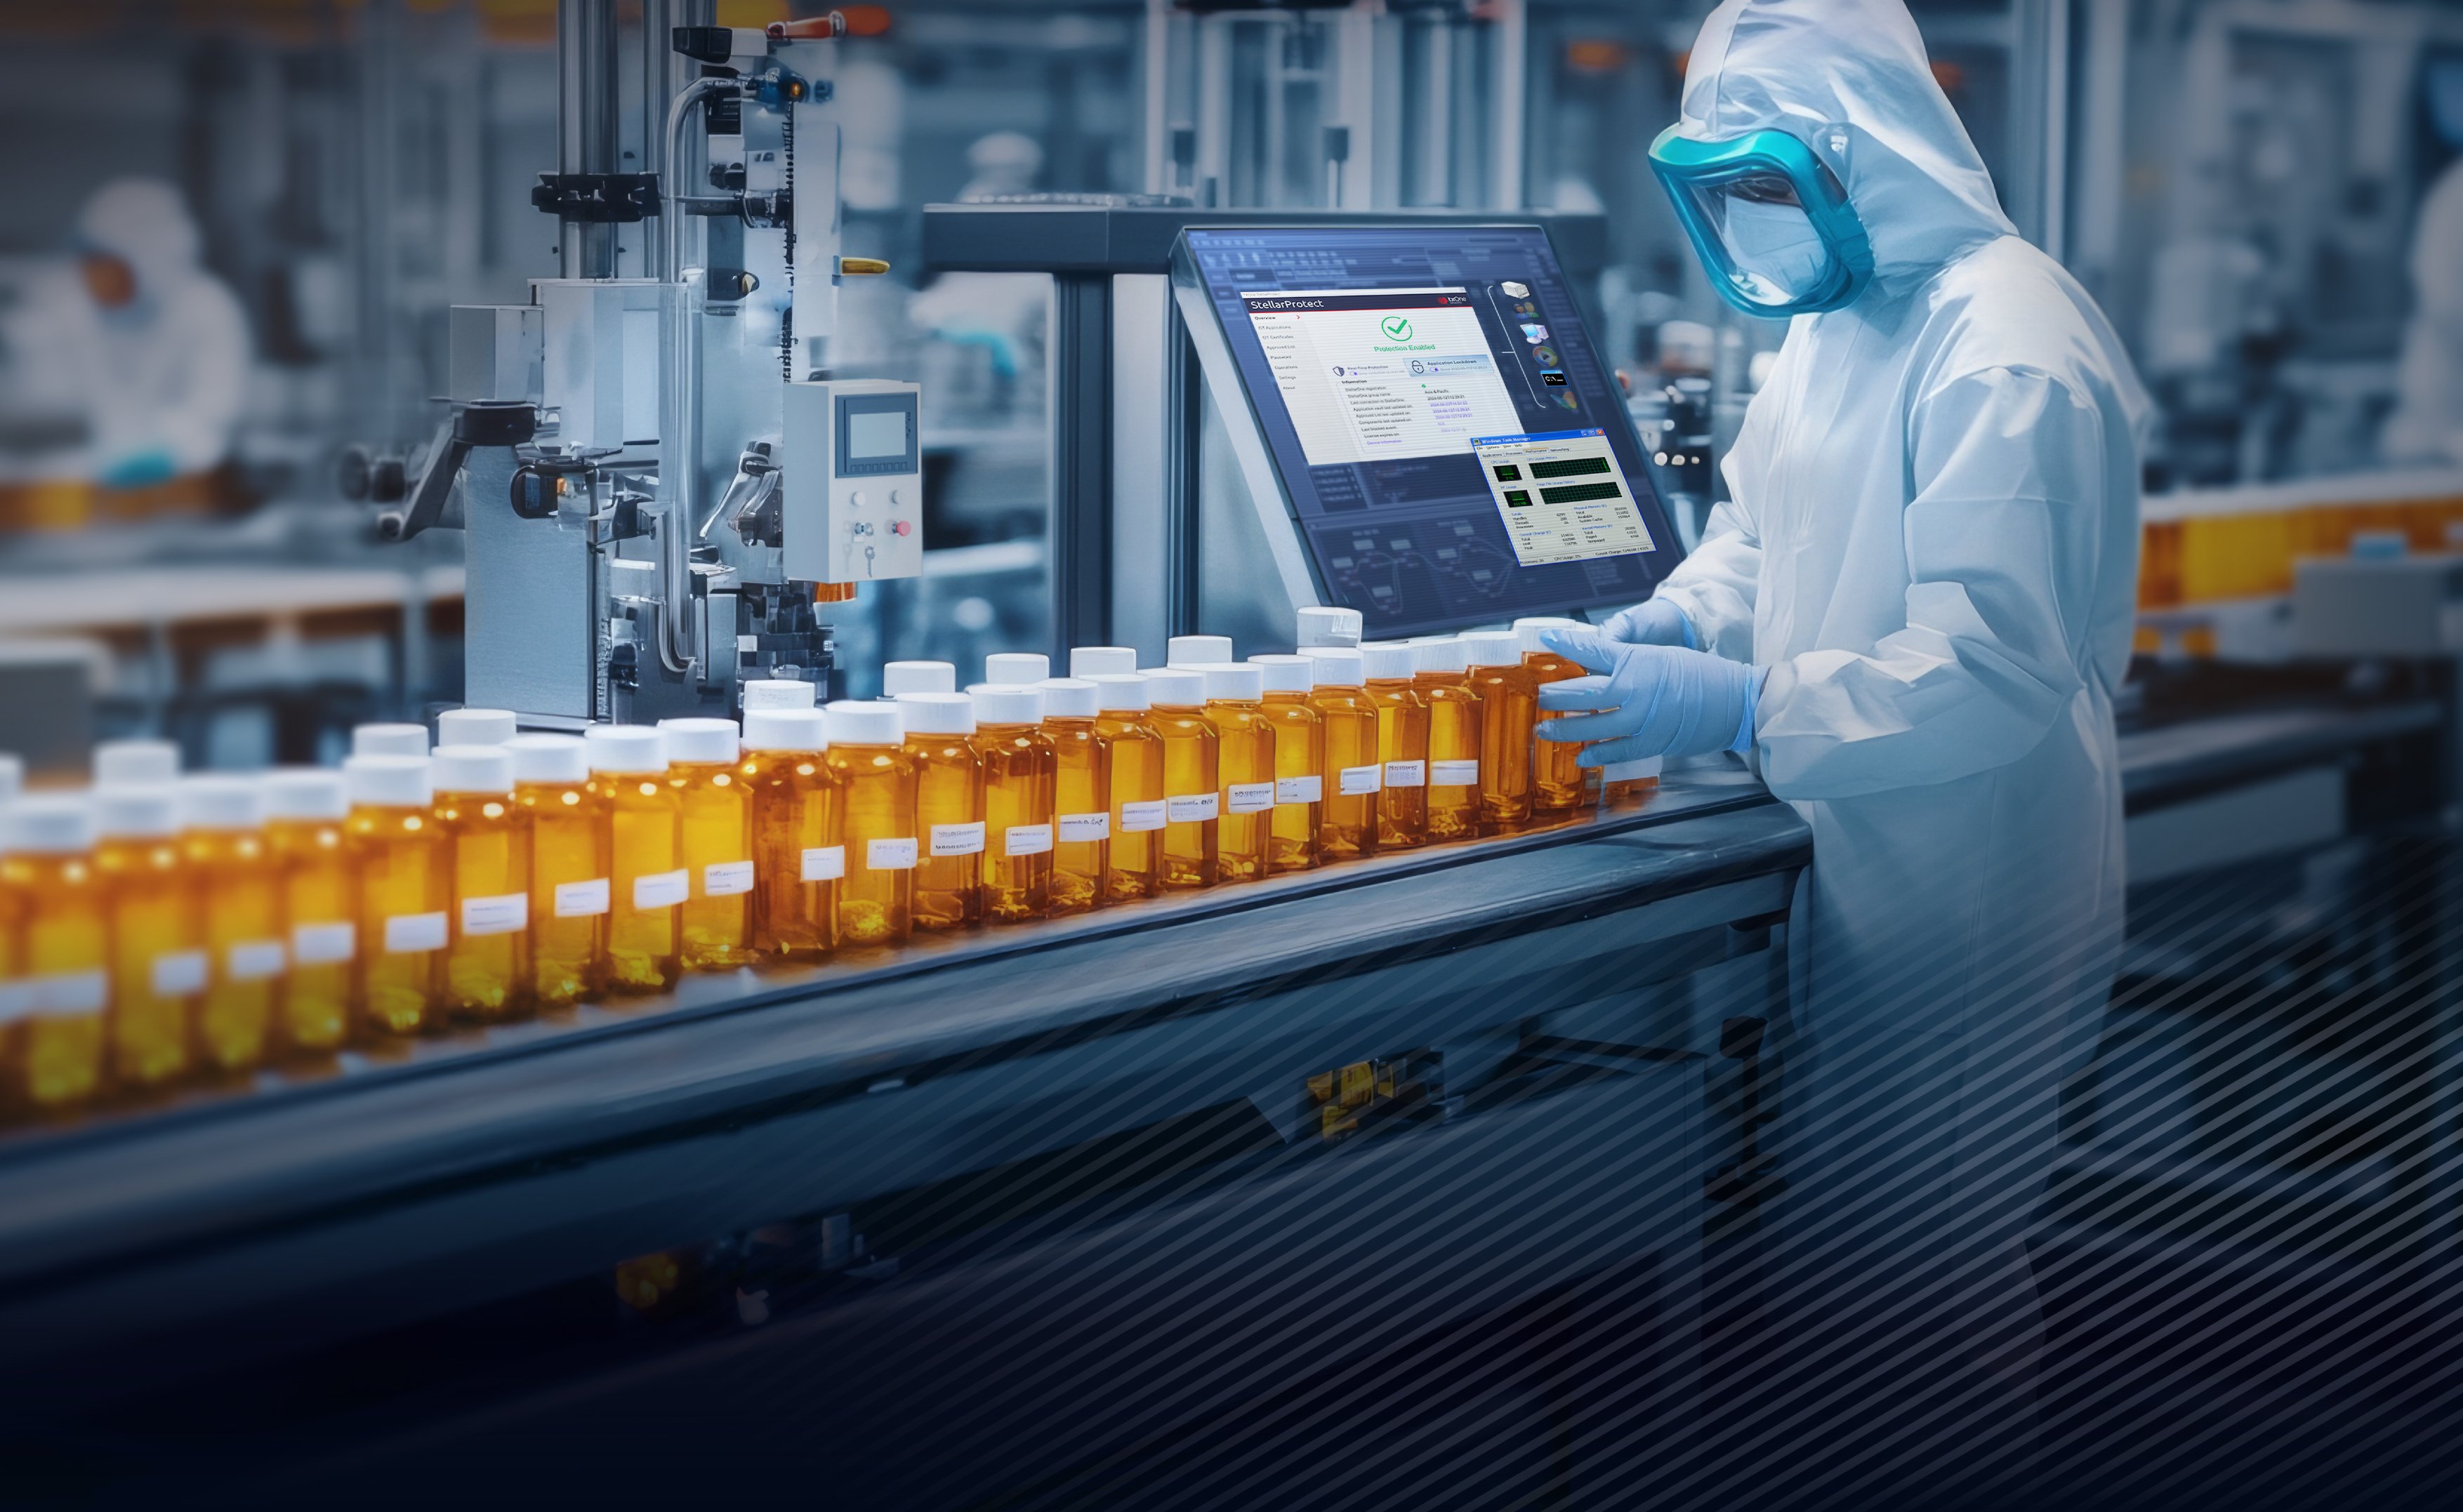
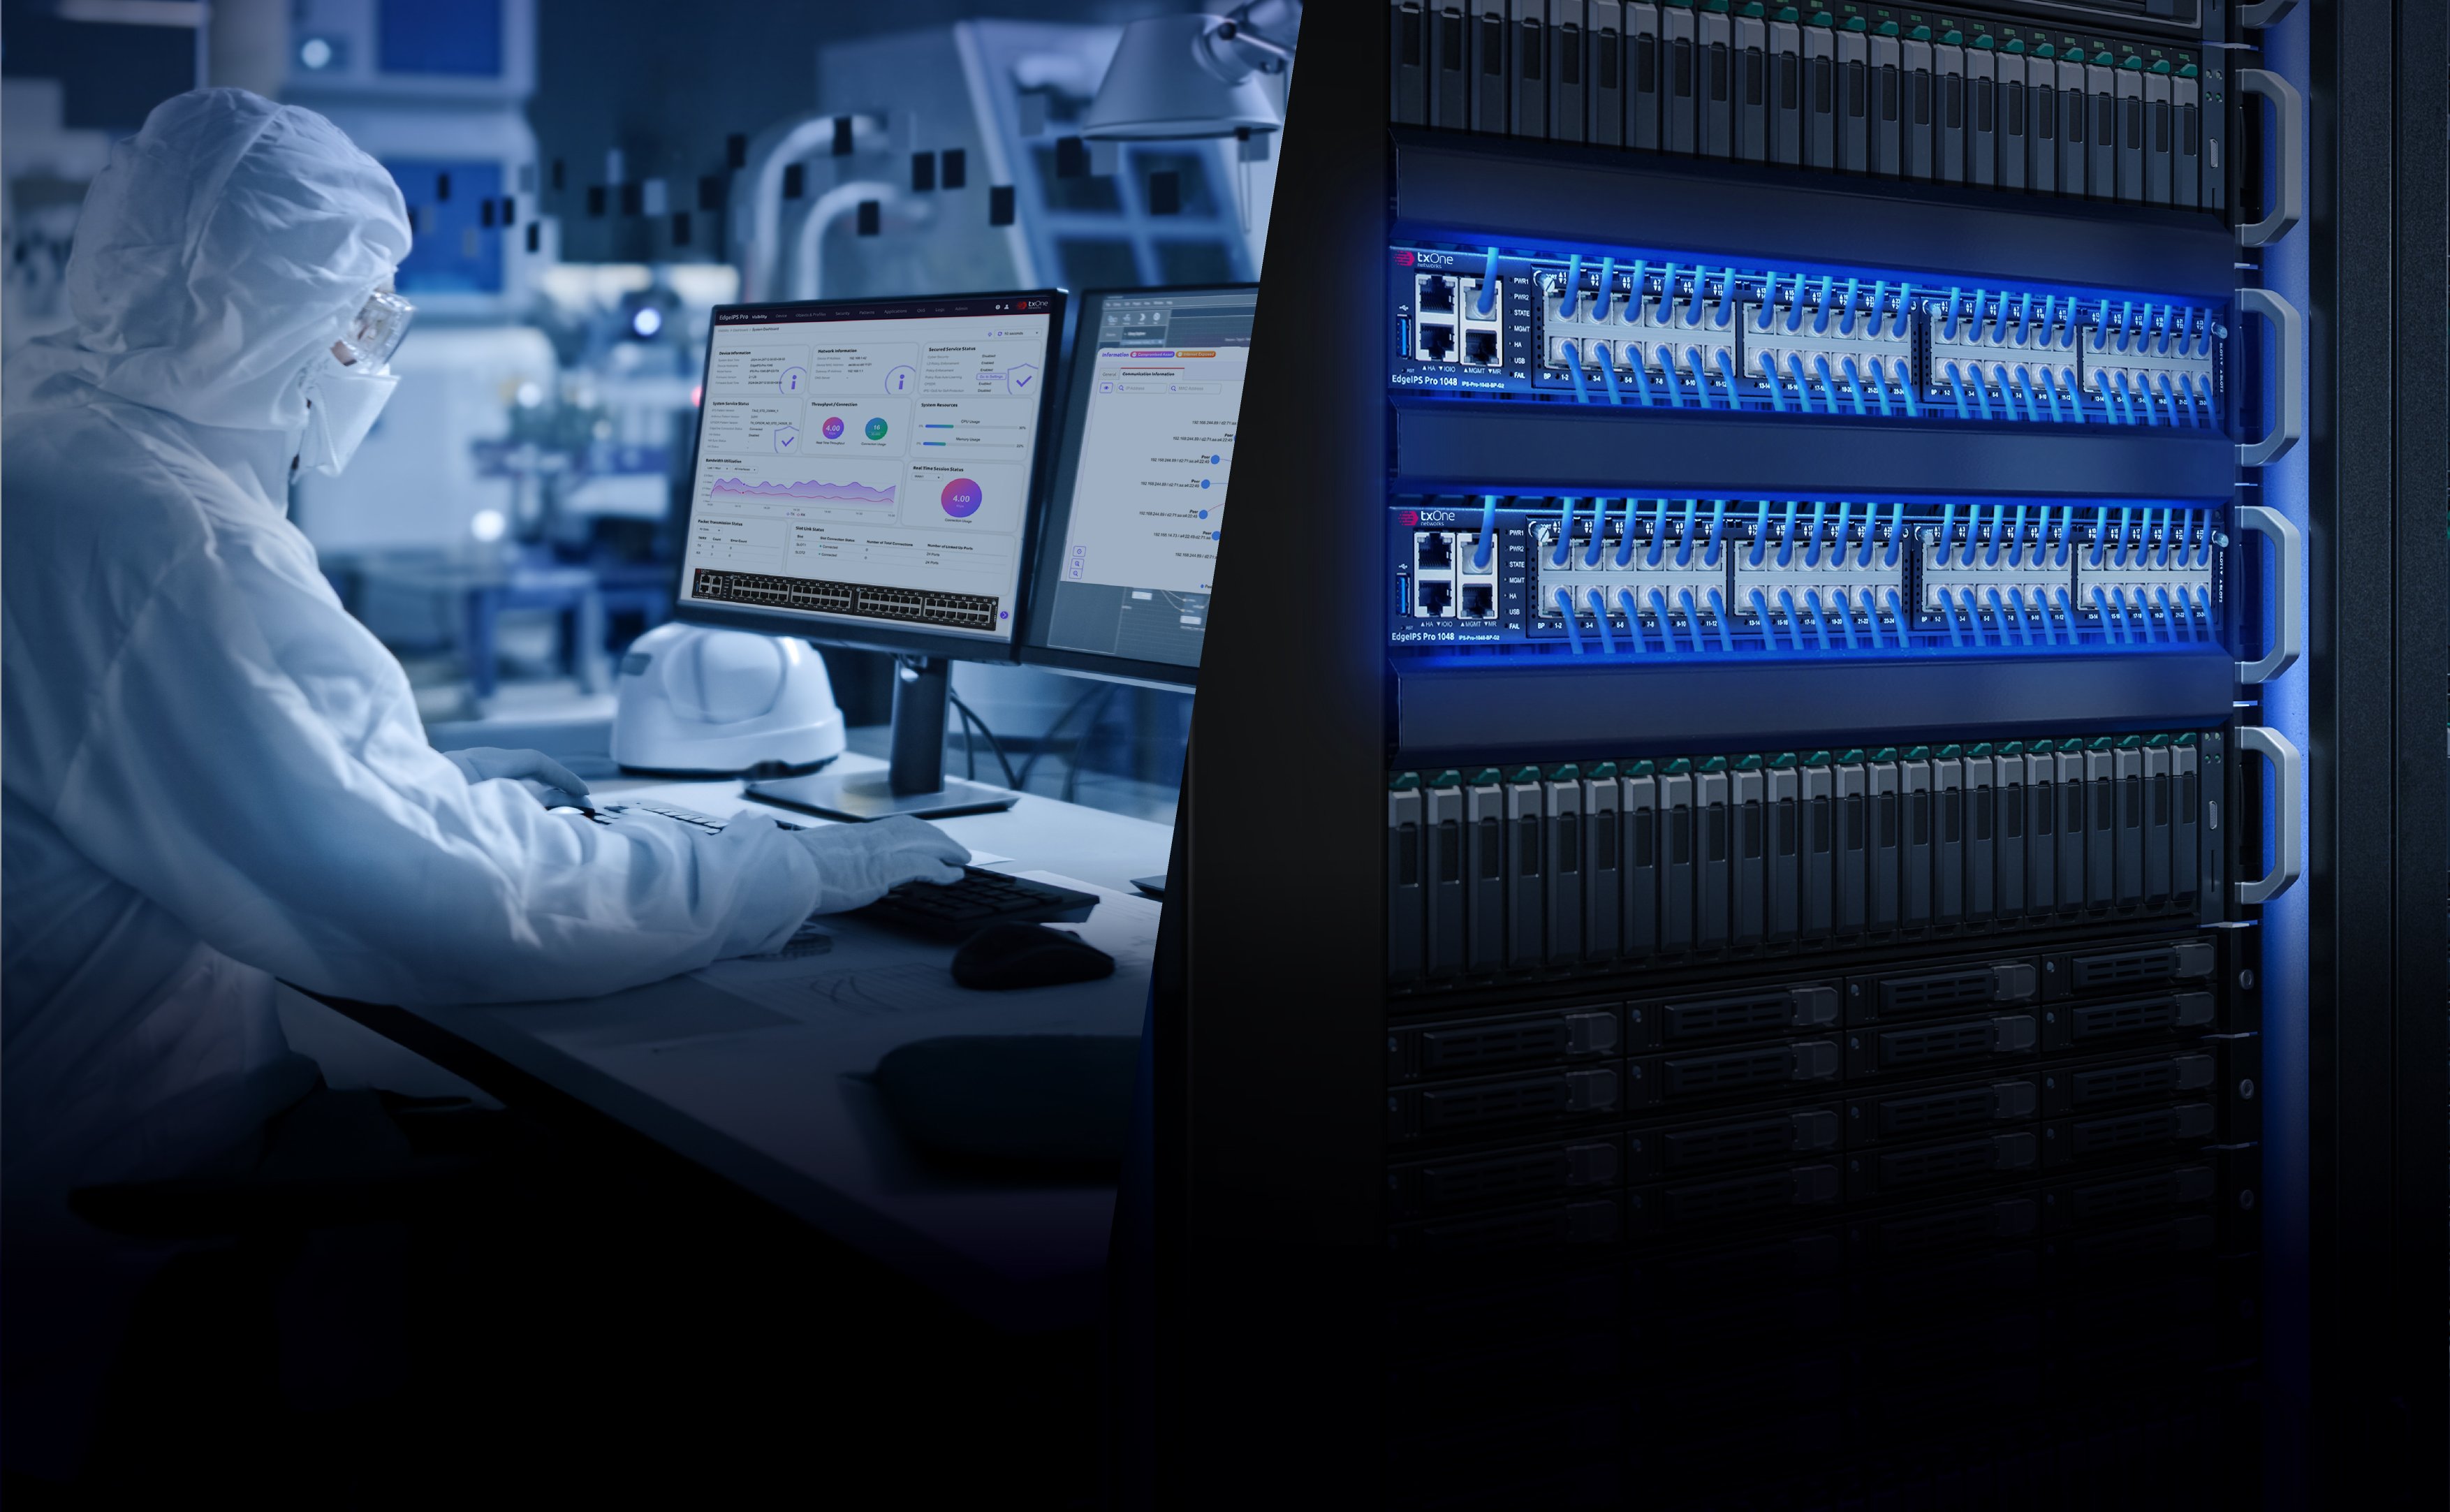
製造業
生産ラインがネットワークでつながるほど、ベンダー間の隙間から攻撃が広がるリスクも高まります。TXOneは、ネットワークの分離、エンドポイントの防御、持ち込み機器の検査を連携させ、ITとOTが交わるポイントをまとめて守ります。
業界からの評価
Industry analysts and award bodies recognize TXOne Networks for OT security leadership.





TXOneが選ばれる理由
複数ベンダーのツールを組み合わせるだけでは、届かない成果があります。運用を最優先する包括的なセキュリティで、その成果を実現します。
検知した脅威を遮断するまでに、ツール間の連携で35~45分の空白が生じることがあります。TXOneは、1秒未満でインライン遮断し、その空白を埋めます。
Legacy approach creates operational risk
5社で責任を分け合うと、最終的な成果に責任を持つ者がいなくなります。ひとつのアーキテクチャなら、責任を持つのも一社です。
Legacy approach creates operational risk
セキュリティチームは、時間の40~60%をツール間の調整に費やし、防御の強化に手が回っていません。一元管理で、こうした調整の負担を大幅に減らします。
Legacy approach creates operational risk
IT向けのセキュリティルールは、産業用プロトコルで送られる制御コマンドまでは見ていません。TXOneは、1,500以上のOT特有のシグネチャを使い、180種類以上のプロトコルについて、コマンドの一つひとつまで制御します。
Legacy approach creates operational risk
これまでのセキュリティ対策では、導入のたびに生産を止めるリスクがありました。TXOneは、ハードウェアバイパス機能と軽量エージェントで、運用の継続を支えます。
Legacy approach creates operational risk
71%の組織が、複数ベンダーのツールを組み合わせるよりも、単一ベンダーのプラットフォームを望んでいます。これは、統合アーキテクチャという考え方の正しさを裏付けています。
Legacy approach creates operational risk
包括的な保護を、今すぐ始めませんか?
統合されたOTセキュリティで、貴社の環境がどう変わるのか。包括的な保護、責任窓口の一本化、コスト削減の効果について、お気軽にご相談ください。